أشارت كاسبرسكي إلى ارتفاع ملحوظ في رسائل البريد الإلكتروني الاحتيالية التي تتضمن رموز (QR) خبيثة. فقد ازداد عدد الحالات المكتشفة بنحو خمسة أضعاف من 46،969 حالة في شهر أغسطس إلى 249،723 حالة في شهر نوفمبر، ويعود السبب في ذلك إلى استغلال المجرمين السيبرانيين المتزايد لرموز (QR). يستخدم المجرمون هذه الرموز في رسائل البريد الإلكتروني لأنها وسيلة فعالة ورخيصة التكلفة لإخفاء عناوين المواقع الإلكترونية الخبيثة، وبذلك يتفادون اكتشافهم بواسطة حلول أمنية كثيرة.
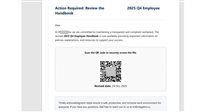
توجد رموز QR الخبيثة عادة في نص رسالة البريد الإلكتروني، أو ربما تكون مضمنة في مرفقات بصيغة PDF، ويعد هذا الخيار أسلوبًا جديدًا متطورًا يخفي روابط التصيد الاحتيالي، ويحثّ المستخدمين على مسح الرموز ضوئيًا باستخدام هواتفهم المحمولة، التي تكون أضعف حماية وأمانًا من الحواسيب المكتبية.
تستخدم رموز QR خبيثة في حملات التصيد الاحتيالي واسعة النطاق، وفي الحملات الموجهة لأهداف محددة. وتقود الروابط الموجودة في هذه الرموز إلى أمور عديدة منها:
- نماذج تصيد احتيالي تتظاهر بأنها صفحات تسجيل الدخول لخدمات عديدة مثل حسابات مايكروسوفت أو البوابات الداخلية للشركات، لكنها تسرق أسماء المستخدمين، وكلمات المرور، وغيرها من البيانات المهمة.
- إشعارات مزيفة من أقسام الموارد البشرية تحث الموظفين على مراجعة أو توقيع مستندات مزيفة متعلقة بالعمل مثل جداول الإجازات، أو الاطلاع على قوائم الموظفين المفصولين، لكنها توجههم في الحقيقة إلى مواقع لسرقة بيانات تسجيل الدخول.
- فواتير أو تأكيدات شراء مزيفة على شكل ملفات مرفقة بصيغة PDF، وتترافق مع عمليات خداع باستخدام التصيد الصوتي التي يطلب من الضحايا الاتصال بأرقام هواتف معينة «لإلغاء» المعاملة أو توضيح وضعها، مما يتيح للمهاجمين شن مزيد من هجمات الهندسة الاجتماعية.
تستغل هذه الأساليب الاحتيالية ثقة المستخدمين بعمليات التواصل اليومية المرتبطة بالعمل، وتؤدي إلى سرقة بيانات تسجيل الدخول، والاستيلاء على الحسابات، واختراق البيانات، والاحتيال المالي.
يعلق على هذه المسألة رومان ديدينوك، خبير مكافحة البريد العشوائي لدى كاسبرسكي: «تطورت رموز QR الخبيثة لتصبح من أشد أدوات التصيد الاحتيالية فعالية خلال العام، لا سيما إذا أخفيت ضمن ملفات PDF، أو استخدمت ضمن عمليات احتيالية تتظاهر بأنها مراسلات أعمال مشروعة مثل تحديثات الموارد البشرية. ويشير النمو الهائل في شهر نوفمبر إلى استغلال المهاجمين لهذه التقنية الرخيصة للتهرب من أدوات الحماية واستهداف الموظفين عبر الأجهزة المحمولة، حيث تنخفض مستويات الحماية مقارنة بالحواسيب. فمن دون تحليل متقدم للصور عند بوابة تسجيل البريد الإلكتروني وممارسات فحص آمنة، تظل المؤسسات معرضة لاختراق بيانات تسجيل الدخول وما يليها من اختراقات لاحقة»
توصي كاسبرسكي لمواجهة هذا التهديد المتنامي باستخدام حل أمني لخادم البريد مثل Kaspersky Security for Mail Server، الذي يوفر تراسلًا آمنًا وموثوقًا لرسائل البريد الإلكتروني المؤسسي، ويتخلص من البريد العشوائي، ويكافح الملفات الخبيثة المنقولة عبر البريد الإلكتروني، ويكافح التصيد الاحتيالي، ويحمي من اختراق البريد الإلكتروني المؤسسي وهجمات رموز الاستجابة السريعة وغيرها.